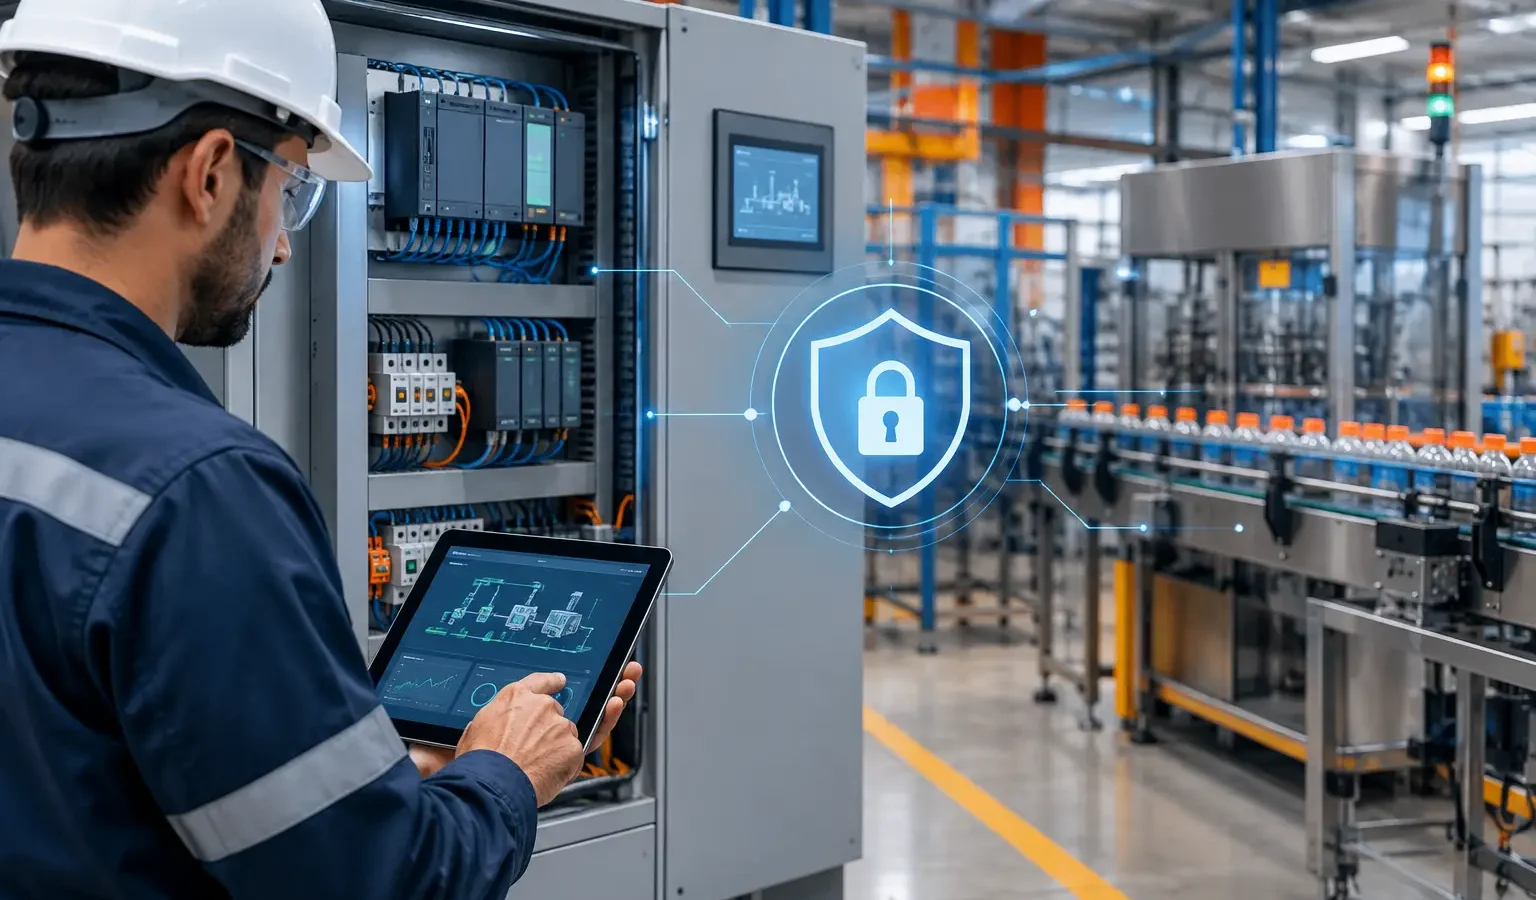
Uma parada inesperada em uma estação de bombeamento, linha de produção ou sistema de utilidades pode começar com algo aparentemente simples: um acesso remoto sem controle, uma senha compartilhada ou um equipamento antigo conectado à rede corporativa. A segurança de redes industriais precisa ser tratada como parte da continuidade operacional, não apenas como uma iniciativa de tecnologia da informação.
Em ambientes industriais, a prioridade é manter processos previsíveis, pessoas protegidas e ativos disponíveis. Por isso, decisões sobre conectividade entre CLPs, IHMs, supervisórios, servidores, inversores, instrumentos e sistemas corporativos exigem uma avaliação técnica que considere processo, criticidade, arquitetura e manutenção. Copiar práticas de redes administrativas sem essa análise pode introduzir novos riscos à operação.
Por que redes industriais exigem uma abordagem própria
A rede corporativa lida principalmente com dados, usuários, arquivos e aplicações de negócio. Já a rede operacional conecta equipamentos que medem, comandam e supervisionam processos físicos. Uma falha de comunicação pode interromper uma etapa produtiva, causar perdas de matéria-prima, comprometer a rastreabilidade ou limitar a capacidade de resposta da equipe de operação.
Também há diferenças importantes no ciclo de vida dos ativos. Um servidor corporativo costuma passar por atualizações frequentes. Em uma planta industrial, é comum encontrar controladores, interfaces e dispositivos de comunicação em operação há muitos anos, com dependências de firmware, protocolos específicos e janelas restritas para manutenção. Atualizar sem planejamento pode afetar a comunicação com equipamentos de campo ou o comportamento do sistema de controle.
Isso não significa manter sistemas vulneráveis por tempo indeterminado. Significa que a correção deve ser planejada, testada e executada com critérios de engenharia. O objetivo é reduzir a superfície de ataque sem criar indisponibilidade por uma intervenção inadequada.
Segurança de redes industriais começa pelo diagnóstico
Antes de adquirir firewalls, segmentar VLANs ou liberar acessos remotos, é necessário entender a arquitetura existente. O diagnóstico deve identificar os ativos conectados, os caminhos de comunicação, os protocolos utilizados, as integrações com sistemas externos e os pontos em que uma falha pode se propagar.
Em muitas plantas, a documentação disponível não acompanha as ampliações, retrofits e alterações realizadas ao longo dos anos. Um painel pode ter recebido novos equipamentos, uma IHM pode trocar dados com um servidor não documentado ou uma máquina pode depender de uma conexão temporária que se tornou permanente. Esses detalhes são determinantes para definir uma intervenção segura.
A avaliação também deve classificar os ativos pela criticidade operacional. Um controlador relacionado à segurança de processo, ao tratamento de água ou à exaustão de uma área produtiva não pode receber o mesmo tratamento de um ponto de coleta de dados sem impacto direto na operação. A prioridade deve considerar consequências para pessoas, processo, meio ambiente, qualidade e continuidade produtiva.
Inventário não é apenas uma lista de equipamentos
Um inventário útil registra fabricante, modelo, versão de firmware, endereço de rede, função no processo, responsável técnico, interfaces de comunicação e dependências. Mais do que saber que existe um CLP em determinado painel, a equipe precisa saber quais máquinas, telas, instrumentos e servidores dependem dele.
Esse mapeamento facilita a gestão de mudanças e reduz o tempo de resposta quando ocorre uma anomalia. Também permite identificar ativos sem suporte, portas de comunicação expostas, equipamentos duplicados, regras de acesso antigas e conexões que não possuem justificativa operacional atual.
Segmentação: reduzir o alcance de uma falha
Uma rede plana, em que praticamente todos os ativos se comunicam entre si, simplifica a instalação inicial, mas amplia a propagação de falhas e acessos indevidos. A segmentação separa zonas de operação conforme função e criticidade, limitando as comunicações ao que é necessário para o processo.
Na prática, isso pode envolver a separação entre rede corporativa e rede operacional, a criação de zonas para supervisão, controle, células de produção e dispositivos de campo, além do uso de equipamentos de segurança industrial para controlar o tráfego entre esses segmentos. As regras devem ser específicas: quem precisa comunicar, por qual protocolo, para qual destino e com qual finalidade.
Não existe uma topologia única adequada para todas as plantas. Uma unidade de saneamento distribuída, por exemplo, pode exigir uma estratégia diferente de uma fábrica com células de produção concentradas. O desenho correto depende da arquitetura instalada, da criticidade dos processos, da maturidade da manutenção e das restrições de parada.
A segmentação não deve impedir a operação de enxergar o processo. Ela deve organizar os fluxos para que a supervisão, a engenharia e a manutenção tenham o acesso necessário, com rastreabilidade e menor exposição. Quando bem implementada, também ajuda a localizar falhas e simplifica futuras expansões.
Acesso remoto precisa de controle técnico e rastreabilidade
O suporte remoto trouxe ganhos reais para diagnóstico, atendimento especializado e redução de deslocamentos. Ao mesmo tempo, tornou-se um dos pontos mais sensíveis da arquitetura industrial quando é liberado de forma permanente, compartilhada ou sem monitoramento.
Um acesso remoto adequado precisa ter finalidade definida, autenticação individual, autorização compatível com a função do usuário e registro das atividades realizadas. Contas genéricas, senhas repassadas por mensagens e portas abertas diretamente para a internet criam riscos difíceis de administrar, especialmente quando fornecedores, integradores e equipes internas acessam o mesmo ambiente.
Também é recomendável que o acesso seja concedido pelo período necessário e revisado após a conclusão do serviço. Em situações críticas, a equipe local deve ter clareza sobre o que será alterado, quais são os impactos esperados e como retornar à condição anterior caso o resultado não seja o previsto.
Atualizações, backups e mudanças devem respeitar a operação
Aplicar atualizações é uma prática necessária, mas não deve ser confundida com uma ação automática. Em automação industrial, uma atualização de sistema operacional, driver, antivírus, firmware ou aplicação supervisória precisa passar por análise de compatibilidade e, quando possível, validação em ambiente de testes.
O mesmo vale para backups. Não basta gerar cópias de arquivos de projeto. É preciso assegurar que os backups sejam identificados, armazenados de forma protegida e passíveis de restauração. Projetos de CLP, configurações de IHM, bancos de dados do supervisório, receitas e parâmetros de equipamentos devem seguir uma política compatível com a criticidade da operação.
A gestão de mudanças conecta esses pontos. Toda alteração relevante deve registrar escopo, responsáveis, janela de execução, condição inicial, plano de reversão e validação após a intervenção. Esse método reduz improvisos e preserva o conhecimento técnico da planta, mesmo quando há troca de equipes ou fornecedores.
Pessoas e procedimentos fazem parte da proteção
A tecnologia não elimina riscos criados por práticas operacionais inadequadas. Um notebook de manutenção conectado em múltiplas redes, uma mídia removível sem verificação ou uma conta compartilhada podem contornar controles técnicos bem configurados.
Treinamentos devem ser direcionados à realidade de cada função. Operadores precisam reconhecer comportamentos anormais em telas e estações de trabalho. Manutenção e automação precisam entender os procedimentos para conexão, diagnóstico e alteração de programas. Gestores devem definir responsabilidades e aprovar critérios para acessos, mudanças e atendimento remoto.
Essa disciplina deve conviver com a necessidade de resposta rápida da indústria. O ponto não é criar burocracia que paralise a manutenção, mas estabelecer rotinas claras para que uma urgência não se transforme em uma vulnerabilidade permanente.
Referências técnicas e integração com a segurança operacional
A série IEC 62443 é uma referência internacional relevante para segurança de sistemas de automação e controle industrial. Ela orienta princípios como segmentação, definição de zonas e conduítes, responsabilidades entre envolvidos e defesa em profundidade. Sua aplicação precisa ser interpretada conforme o contexto da planta e o escopo de cada projeto.
No Brasil, a segurança de redes deve ser analisada em conjunto com as obrigações de segurança elétrica e de máquinas aplicáveis à operação. Medidas voltadas à NR10 e à NR12, por exemplo, têm objetivos específicos e não são substituídas por controles cibernéticos. Porém, a integração entre engenharia elétrica, automação, manutenção e operação melhora a visão sobre riscos que afetam o processo como um todo.
Uma intervenção bem conduzida considera painéis elétricos, infraestrutura de rede, lógica de controle, supervisão, documentação e procedimentos de campo. Essa abordagem evita soluções isoladas que resolvem um ponto de conectividade, mas mantêm dependências críticas sem controle.
Como priorizar as melhorias
Nem toda planta precisa executar uma modernização completa de uma só vez. Em muitos casos, o caminho mais seguro é estabelecer um plano progressivo, começando pelos ativos e conexões de maior impacto. A priorização deve considerar exposição, consequência, condição dos equipamentos, facilidade de implantação e janelas disponíveis para intervenção.
A primeira etapa pode envolver inventário e documentação. Em seguida, a planta pode estruturar segmentação, revisar acessos remotos, corrigir regras de comunicação e organizar backups. Sistemas legados podem demandar medidas compensatórias quando uma atualização imediata não é viável, como maior isolamento de rede, restrição de acessos e monitoramento mais próximo.
A Seabra Automação Industrial atua na análise, integração e execução de soluções de automação e controle considerando as condições reais de cada processo. Em projetos novos, ampliações ou retrofits, a arquitetura de comunicação deve ser definida desde o início para evitar que a conectividade se torne um ponto frágil após o comissionamento.
A segurança de uma rede industrial não se resume a bloquear acessos: ela precisa preservar a capacidade de operar, manter e evoluir a planta com controle. Para avaliar a arquitetura atual, os riscos prioritários e as possibilidades de melhoria sem comprometer a produção, solicite um diagnóstico técnico ou orçamento pelo WhatsApp.
Precisa aplicar isso na sua planta?
A equipe da SEABRA pode avaliar seu cenário e indicar o próximo passo técnico.
Falar com a equipe técnica