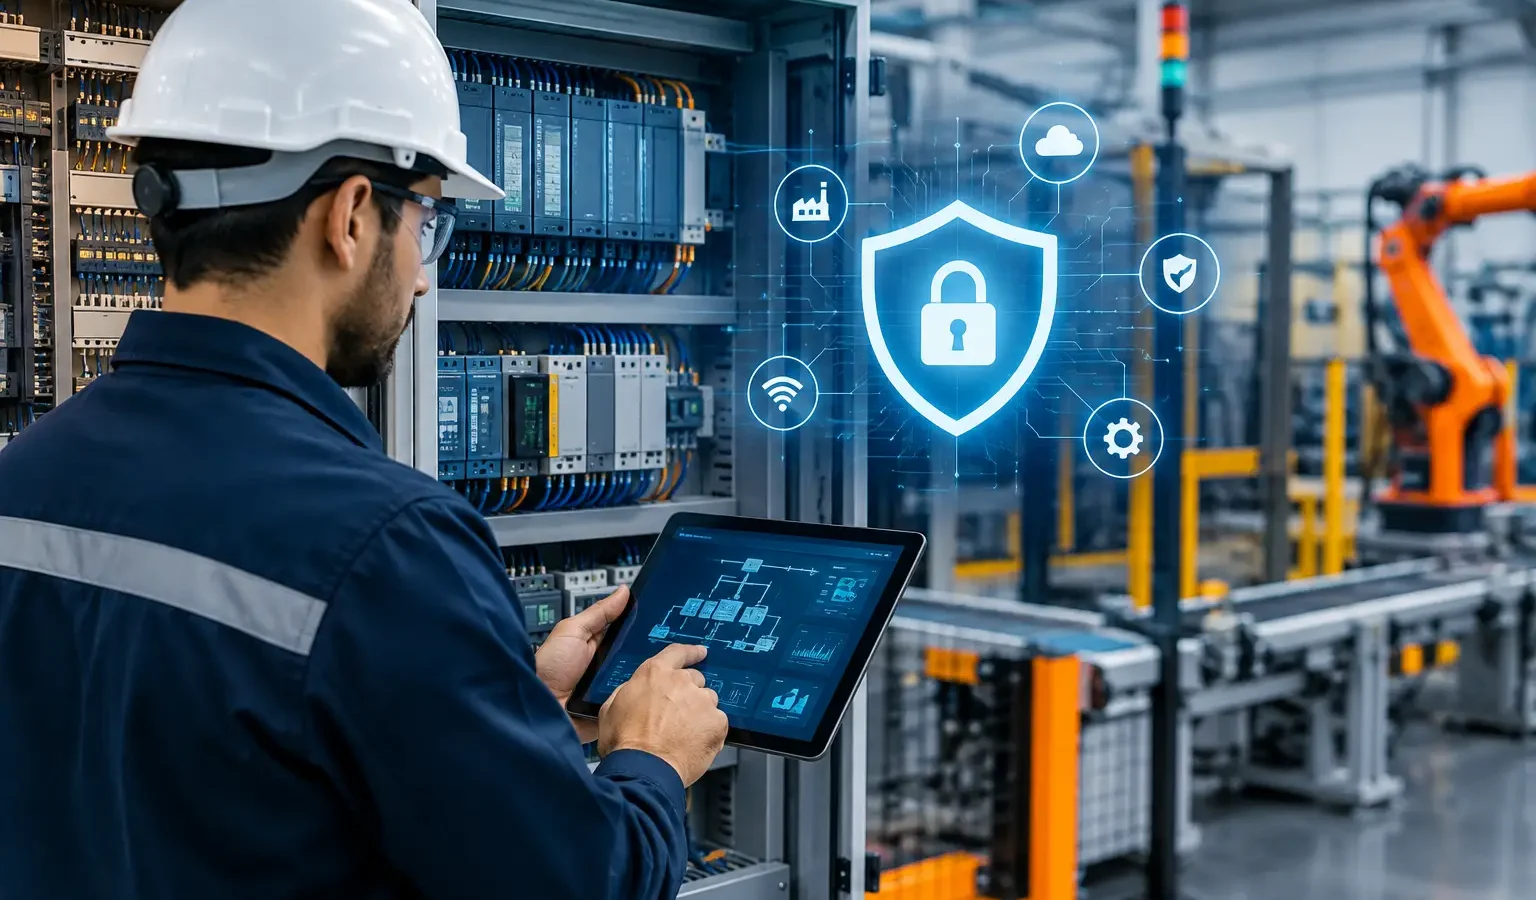
Uma alteração indevida em uma lógica de CLP, uma credencial compartilhada para acesso remoto ou uma estação de engenharia sem atualização pode interromper uma linha produtiva sem que exista qualquer falha mecânica. É nesse ponto que a E-Ciber e a regulamentação de cibersegurança no Brasil deixam de ser assunto exclusivo da área de TI e passam a exigir decisões técnicas de engenharia, manutenção, automação e gestão industrial.
Para plantas que operam com processos contínuos, utilidades críticas ou equipamentos de alto valor, cibersegurança não se resume à proteção de arquivos corporativos. Ela envolve disponibilidade operacional, integridade dos comandos, rastreabilidade das intervenções e capacidade de recuperar o processo de forma controlada. O desafio é aplicar esses princípios sem introduzir riscos à segurança funcional, à produtividade ou à estabilidade de sistemas legados.
E-Ciber e regulamentação de cibersegurança no Brasil
A Estratégia Nacional de Cibersegurança, conhecida como E-Ciber, foi instituída pelo Decreto nº 12.573, de 2025. Ela organiza diretrizes nacionais para elevar a resiliência cibernética do país, fortalecer a proteção de serviços essenciais, ampliar a cooperação entre organizações e desenvolver competências técnicas.
A E-Ciber se relaciona com a Política Nacional de Cibersegurança, instituída pelo Decreto nº 11.856, de 2023. Enquanto a política estabelece uma estrutura de governança e orientação nacional, a estratégia direciona prioridades e ações para o ambiente de cibersegurança. Para a indústria, a leitura prática é clara: ativos conectados que sustentam produção, abastecimento, energia, saneamento e logística devem ser tratados como elementos relevantes para a continuidade de serviços e processos críticos.
Isso não significa que toda fábrica esteja submetida a uma única obrigação operacional idêntica. O Brasil não possui uma lei geral de cibersegurança industrial que determine, de forma uniforme, a configuração de cada rede de automação. As exigências podem variar conforme o setor regulado, contratos com clientes, requisitos de seguradoras, regras de grupos econômicos e obrigações relacionadas a dados pessoais.
A Lei Geral de Proteção de Dados Pessoais, por exemplo, incide quando dados pessoais são tratados. Ela não substitui uma política de segurança para redes OT, mas pode alcançar sistemas de controle de acesso, registros de operadores, câmeras, aplicativos de manutenção e plataformas corporativas integradas à operação. Confundir proteção de dados com cibersegurança industrial costuma deixar lacunas justamente nos ativos que comandam o processo físico.
Por que o ambiente industrial exige critérios próprios
Redes corporativas de TI e redes operacionais de OT possuem objetivos, ciclos de vida e tolerâncias a intervenção diferentes. Em TI, uma atualização pode ser agendada e revertida com relativa rapidez. Em uma rede de automação, a mesma mudança pode afetar comunicação entre CLPs, IHMs, supervisórios, inversores, relés inteligentes e sistemas de instrumentação.
Também é comum encontrar equipamentos com longo tempo de operação, sistemas supervisórios que dependem de versões específicas de software e painéis que receberam ampliações em diferentes fases da planta. Esses fatores não representam, por si só, uma falha de projeto. Mas exigem diagnóstico criterioso antes de aplicar segmentações, atualizações, antivírus, bloqueios de porta ou mudanças de acesso remoto.
O principal risco é adotar controles de TI diretamente em OT, sem avaliar o efeito sobre disponibilidade e segurança operacional. Uma política agressiva de atualização automática, por exemplo, pode causar incompatibilidades em estações de engenharia. Por outro lado, manter servidores, computadores industriais e acessos externos sem controle amplia a exposição a falhas conhecidas, uso indevido de credenciais e movimentação não autorizada dentro da rede.
A solução não está em escolher entre produção e segurança. Está em projetar controles compatíveis com a arquitetura existente, testar intervenções em ambiente adequado e definir janelas de implantação que respeitem a operação.
O que deve entrar no diagnóstico técnico da planta
Antes de definir investimentos ou planos de adequação, a organização precisa conhecer sua superfície de exposição. Esse trabalho não deve começar por um produto ou por uma lista genérica de ferramentas. Deve começar pelo processo industrial e pelos ativos que o sustentam.
O inventário precisa identificar CLPs, IHMs, supervisórios, switches industriais, computadores de operação, estações de programação, servidores, gateways, conversores de protocolo, dispositivos de acesso remoto e conexões com redes corporativas ou de terceiros. Além de registrar o ativo, é necessário entender sua função no processo, versão de firmware ou software, responsável técnico, dependências e impacto de uma indisponibilidade.
A classificação de criticidade traz objetividade ao plano. Um equipamento pode ter baixo valor de reposição e, ainda assim, ser crítico por paralisar uma etapa de produção ou impedir o monitoramento de uma utilidade. Da mesma forma, um sistema aparentemente isolado pode receber intervenções por pendrive, notebook de fornecedor, modem ou acesso remoto temporário.
Com esse mapa em mãos, a análise deve priorizar cenários plausíveis: alteração não autorizada de lógica, perda de comunicação, indisponibilidade do supervisório, comprometimento de estação de engenharia, acesso remoto sem rastreabilidade e propagação de incidentes entre rede corporativa e rede industrial. O objetivo não é criar uma lista abstrata de ameaças, mas avaliar consequências reais para pessoas, equipamentos, qualidade, meio ambiente e produção.
Controles que fazem sentido para automação e controle
A segmentação de rede costuma ser um dos controles mais relevantes. Separar adequadamente ambientes corporativos, DMZ industrial, supervisão, controle e dispositivos de campo reduz a possibilidade de que um incidente originado em uma área alcance ativos críticos sem barreiras. No entanto, a segmentação precisa considerar protocolos, tempos de resposta, redundâncias e necessidades legítimas de manutenção.
O acesso remoto merece atenção equivalente. Em vez de disponibilizar conexões permanentes e genéricas, o ideal é estabelecer perfis de acesso, autenticação adequada, aprovação prévia, prazo definido, registro de atividades e possibilidade de revogação. Para fornecedores e integradores, esse controle protege tanto a planta quanto a integridade das intervenções realizadas.
A gestão de privilégios também é decisiva. Contas compartilhadas dificultam investigar alterações e manter a rastreabilidade exigida por processos bem controlados. Sempre que a arquitetura permitir, operadores, manutenção, engenharia e terceiros devem utilizar acessos compatíveis com suas atribuições. Isso não elimina a necessidade de procedimentos de contingência, mas torna exceções visíveis e administráveis.
Outro ponto é a recuperação. Backups de programas de CLP, configurações de IHM, projetos supervisórios, receitas e parâmetros de acionamentos devem ter versionamento, proteção e testes de restauração. Ter um arquivo salvo não comprova que ele é atual, íntegro ou recuperável em uma parada crítica. O plano precisa definir onde os arquivos ficam, quem os valida e como ocorre a retomada segura do processo.
Por fim, a gestão de mudanças conecta cibersegurança à disciplina de engenharia. Toda alteração relevante em software, rede, painel, instrumento inteligente ou conexão externa deve registrar escopo, responsáveis, validações e possibilidade de retorno. Em instalações críticas, uma mudança tecnicamente correta, mas mal documentada, pode se tornar uma fonte relevante de indisponibilidade futura.
Como integrar cibersegurança, NR10 e NR12 sem confundir escopos
A adequação à NR10 e à NR12 é essencial para segurança em instalações elétricas e máquinas, mas não substitui um programa de cibersegurança. São disciplinas complementares. A NR10 orienta medidas de controle relacionadas à segurança em instalações e serviços em eletricidade; a NR12 trata da segurança no trabalho em máquinas e equipamentos. Já a cibersegurança busca reduzir a exposição de sistemas digitais a acessos, alterações e interrupções indevidas.
Na prática, elas se encontram em situações como intervenções em painéis elétricos conectados, manutenção de dispositivos inteligentes, acesso a sistemas de segurança, alterações de lógica e operação remota. Um projeto bem conduzido considera limites de responsabilidade, bloqueios físicos e procedimentos elétricos, ao mesmo tempo em que preserva a integridade das configurações e a rastreabilidade digital.
Não é adequado declarar conformidade apenas porque foram instalados equipamentos de rede, criadas senhas ou atualizados softwares. A avaliação depende do escopo, do processo, da arquitetura, dos riscos e das evidências técnicas disponíveis. Em setores regulados, requisitos específicos do órgão competente também devem ser considerados no planejamento.
Da diretriz nacional à execução em campo
A E-Ciber oferece uma referência importante para elevar a maturidade nacional, mas a transformação acontece na planta, ativo por ativo. O caminho mais consistente é combinar governança e execução: definir responsáveis, inventariar ativos, classificar riscos, priorizar controles e implantar mudanças com testes e documentação.
Em projetos de modernização, retrofit de painéis, integração de supervisórios ou expansão de sistemas de controle, a cibersegurança deve ser tratada desde a fase conceitual. Corrigir segregação de rede, acessos e documentação depois do comissionamento costuma ser mais caro e mais arriscado do que incorporar esses critérios ao projeto elétrico e de automação.
A Seabra Automação Industrial pode apoiar esse processo com uma avaliação técnica aplicada à realidade da operação, considerando arquitetura de controle, painéis, redes industriais, acesso de manutenção e requisitos de continuidade. Para discutir um diagnóstico técnico ou solicitar orçamento, entre em contato pelo WhatsApp e apresente o contexto da sua planta. A melhor decisão é aquela que melhora a proteção sem perder de vista o processo que precisa continuar operando com segurança.
Precisa aplicar isso na sua planta?
A equipe da SEABRA pode avaliar seu cenário e indicar o próximo passo técnico.
Falar com a equipe técnica