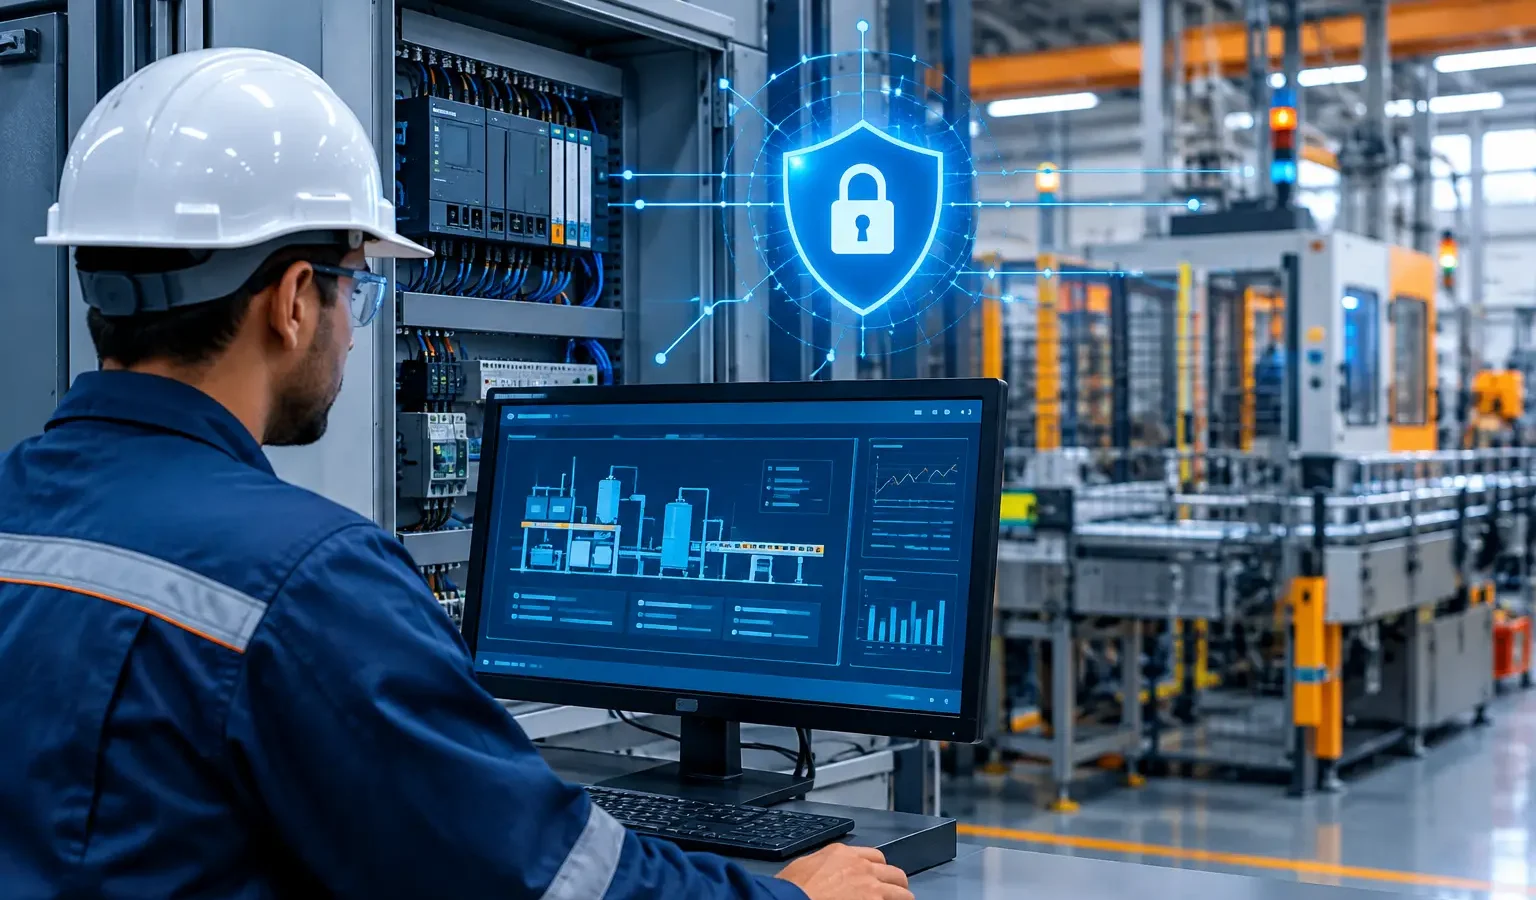
Uma alteração não autorizada em uma receita de processo, a indisponibilidade de uma IHM ou a perda de comunicação com um CLP pode interromper uma operação muito antes de a área de TI perceber um incidente. É nesse ponto que a cibersegurança industrial deixa de ser um tema exclusivamente digital e passa a ser uma questão de continuidade operacional, segurança de pessoas, qualidade e integridade de ativos.
Em plantas industriais, os ambientes de tecnologia operacional, conhecidos como OT, controlam equipamentos e processos físicos. Bombas, motores, válvulas, fornos, transportadores, sistemas de dosagem e estações de tratamento dependem de comandos, sinais e lógicas que precisam funcionar com previsibilidade. Proteger esse ambiente exige critérios diferentes dos aplicados a uma rede corporativa convencional.
Por que a cibersegurança industrial exige uma abordagem própria
No ambiente de TI, a confidencialidade de informações costuma estar entre as principais prioridades. Em OT, disponibilidade e integridade dos processos frequentemente vêm primeiro. Um bloqueio automático de acesso pode ser adequado em um servidor administrativo, mas pode gerar consequências relevantes se afetar uma estação de operação durante uma partida, uma intervenção de manutenção ou uma condição anormal de processo.
Isso não significa aceitar exposição ao risco para preservar a produção. Significa desenhar controles compatíveis com a criticidade do processo, as janelas de parada, o ciclo de vida dos equipamentos e as responsabilidades de operação. A proteção precisa ser tecnicamente viável sem comprometer a segurança funcional, a rastreabilidade ou a capacidade de resposta da equipe.
Outro fator recorrente é a longevidade dos ativos. CLPs, IHMs, supervisórios, inversores e redes industriais podem permanecer em operação por muitos anos. Em parte das plantas, há equipamentos sem suporte do fabricante, sistemas operacionais antigos e arquiteturas que foram ampliadas gradualmente, sem um padrão único de segmentação ou acesso remoto. O risco não está apenas na idade do sistema, mas na falta de visibilidade sobre como ele se conecta e quem pode intervir nele.
Onde estão os riscos mais frequentes em OT
O ponto de entrada não é necessariamente uma falha sofisticada. Conexões remotas permanentes, credenciais compartilhadas, notebooks de terceiros, pendrives, portas de rede sem controle e estações de engenharia conectadas simultaneamente à rede corporativa e à rede de controle são situações que merecem avaliação.
Também há riscos de configuração. Uma alteração de lógica sem registro, o carregamento de um backup inadequado ou a substituição de um equipamento sem validação de parâmetros podem afetar o processo mesmo sem a presença de um agente malicioso. Por isso, cibersegurança e disciplina de engenharia caminham juntas: controle de versões, gestão de mudanças, inventário de ativos e cópias de segurança testadas são elementos essenciais para reduzir exposição e acelerar a recuperação.
Em sistemas de saneamento, por exemplo, uma intervenção indevida pode afetar o acionamento de conjuntos motobomba, níveis de reservatórios ou dosagem. Em cimento e siderurgia, a indisponibilidade de supervisão ou controle pode interromper etapas interdependentes e exigir uma retomada cuidadosa. Cada segmento tem efeitos operacionais próprios, mas todos dependem de uma análise baseada no processo real, não apenas em uma lista genérica de controles.
A convergência entre TI e OT amplia a superfície de exposição
A integração entre sistemas corporativos e industriais traz ganhos relevantes: indicadores em tempo mais próximo do real, acompanhamento remoto, rastreabilidade de produção, manutenção orientada por dados e maior coordenação entre áreas. Porém, toda integração cria caminhos que precisam ser conhecidos, delimitados e monitorados.
O erro comum é tratar a rede industrial como uma extensão simples da rede de escritório. Protocolos, dispositivos e restrições de disponibilidade são diferentes. Antes de instalar ferramentas de proteção ou alterar políticas de rede, é necessário mapear a arquitetura existente, identificar dependências e validar possíveis impactos sobre comunicação, latência e operação.
Como estruturar a cibersegurança industrial na prática
A evolução deve começar por um diagnóstico técnico. Sem conhecer os ativos, as interligações e os pontos críticos do processo, a empresa tende a investir em controles isolados que podem não resolver os riscos prioritários. O objetivo inicial é responder perguntas objetivas: quais ativos controlam etapas críticas, quais conexões existem entre OT e TI, como ocorre o acesso de fornecedores e onde estão os backups de programas e configurações.
A partir desse levantamento, a segmentação de rede costuma ser uma frente central. Separar zonas de processo, estações de engenharia, servidores de supervisão e redes corporativas reduz a propagação de incidentes e permite aplicar regras de comunicação coerentes com a função de cada ativo. Essa separação não precisa ser idêntica em todas as plantas. Em uma modernização parcial, pode ser necessário implantar controles progressivos para preservar a operação de equipamentos legados.
O acesso remoto também precisa de governança. A necessidade de suporte especializado é legítima, especialmente em ativos críticos ou plantas com operação distribuída. A questão é substituir acessos permanentes e sem rastreabilidade por conexões autorizadas, limitadas ao período necessário, registradas e protegidas por autenticação adequada. A definição deve envolver operação, manutenção, automação, TI e os responsáveis pelo contrato de suporte.
A gestão de identidades merece o mesmo cuidado. Contas genéricas dificultam a auditoria e mantêm privilégios além do necessário. Sempre que a arquitetura permitir, o ideal é associar acessos a usuários identificáveis e definir perfis conforme a atividade: operação, manutenção, engenharia, administração e suporte externo. Em equipamentos antigos, nos quais esse nível de controle não seja possível, controles compensatórios precisam ser avaliados.
Backup de OT não é apenas cópia de arquivo
Um backup útil deve permitir a recuperação de uma condição operacional conhecida. Isso inclui programas de CLP, configurações de IHM, bancos de dados de supervisão, receitas, parâmetros de acionamentos, documentação elétrica e registros de versões. Guardar arquivos sem verificar sua consistência pode criar uma falsa sensação de segurança.
O teste de restauração deve respeitar o ambiente industrial. Nem todo teste pode ser realizado em produção, e isso reforça a importância de planejar janelas, ambientes de validação quando disponíveis e procedimentos de retorno. A prioridade é assegurar que uma recuperação não introduza nova falha ou condição insegura no processo.
Segurança cibernética, NR10 e NR12: responsabilidades complementares
A proteção digital não substitui os requisitos de segurança elétrica e de máquinas. NR10 e NR12 tratam de obrigações e medidas relacionadas a riscos específicos, enquanto a cibersegurança trata da proteção de ativos, acessos, comunicações e dados que influenciam a operação. Na prática, os temas se encontram quando uma alteração indevida em um sistema de controle pode afetar intertravamentos, modos de operação, alarmes ou condições de parada.
Qualquer intervenção em painéis, circuitos de comando, CLPs ou sistemas supervisórios deve ser conduzida por profissionais habilitados, com planejamento, análise de riscos e procedimentos adequados ao ativo. Atualizar um componente, alterar uma rede ou revisar uma lógica exige considerar tanto a proteção contra acesso indevido quanto os efeitos elétricos, funcionais e operacionais da mudança.
Referências reconhecidas, como a série IEC 62443 para segurança em automação e controle industrial, ajudam a orientar responsabilidades e critérios de proteção. Ainda assim, sua aplicação precisa ser proporcional ao contexto da planta. A maturidade desejada para uma operação isolada não é necessariamente a mesma de uma unidade altamente conectada, com múltiplos fornecedores e acesso remoto frequente.
Critérios para priorizar investimentos
A priorização deve combinar impacto operacional, probabilidade de exposição e capacidade de recuperação. Um ativo que controla uma etapa sem redundância, tem acesso remoto pouco controlado e não possui backup validado tende a exigir atenção antes de sistemas periféricos com impacto limitado.
Também é necessário avaliar o custo da mudança. Em alguns casos, a atualização imediata de um equipamento legado pode ser inviável por dependências de processo, disponibilidade de peças ou necessidade de parada programada. Nessa situação, segmentação, restrição de acesso, monitoramento e documentação podem reduzir o risco até que um retrofit seja executado com segurança.
A Seabra Automação Industrial atua na análise, integração e modernização de sistemas elétricos e de controle, considerando os requisitos técnicos de cada processo. Em projetos de retrofit, painéis, supervisão e automação, a avaliação da arquitetura de comunicação e dos acessos deve fazer parte da engenharia desde o início, e não ser tratada apenas após o comissionamento.
Cibersegurança industrial não se resolve com um único equipamento ou uma política copiada de outro ambiente. Ela se constrói com conhecimento da operação, arquitetura bem definida, controles proporcionais e disciplina na execução. Para avaliar vulnerabilidades, oportunidades de modernização e prioridades técnicas da sua planta, entre em contato pelo WhatsApp e solicite um diagnóstico técnico ou orçamento.
Precisa aplicar isso na sua planta?
A equipe da SEABRA pode avaliar seu cenário e indicar o próximo passo técnico.
Falar com a equipe técnica