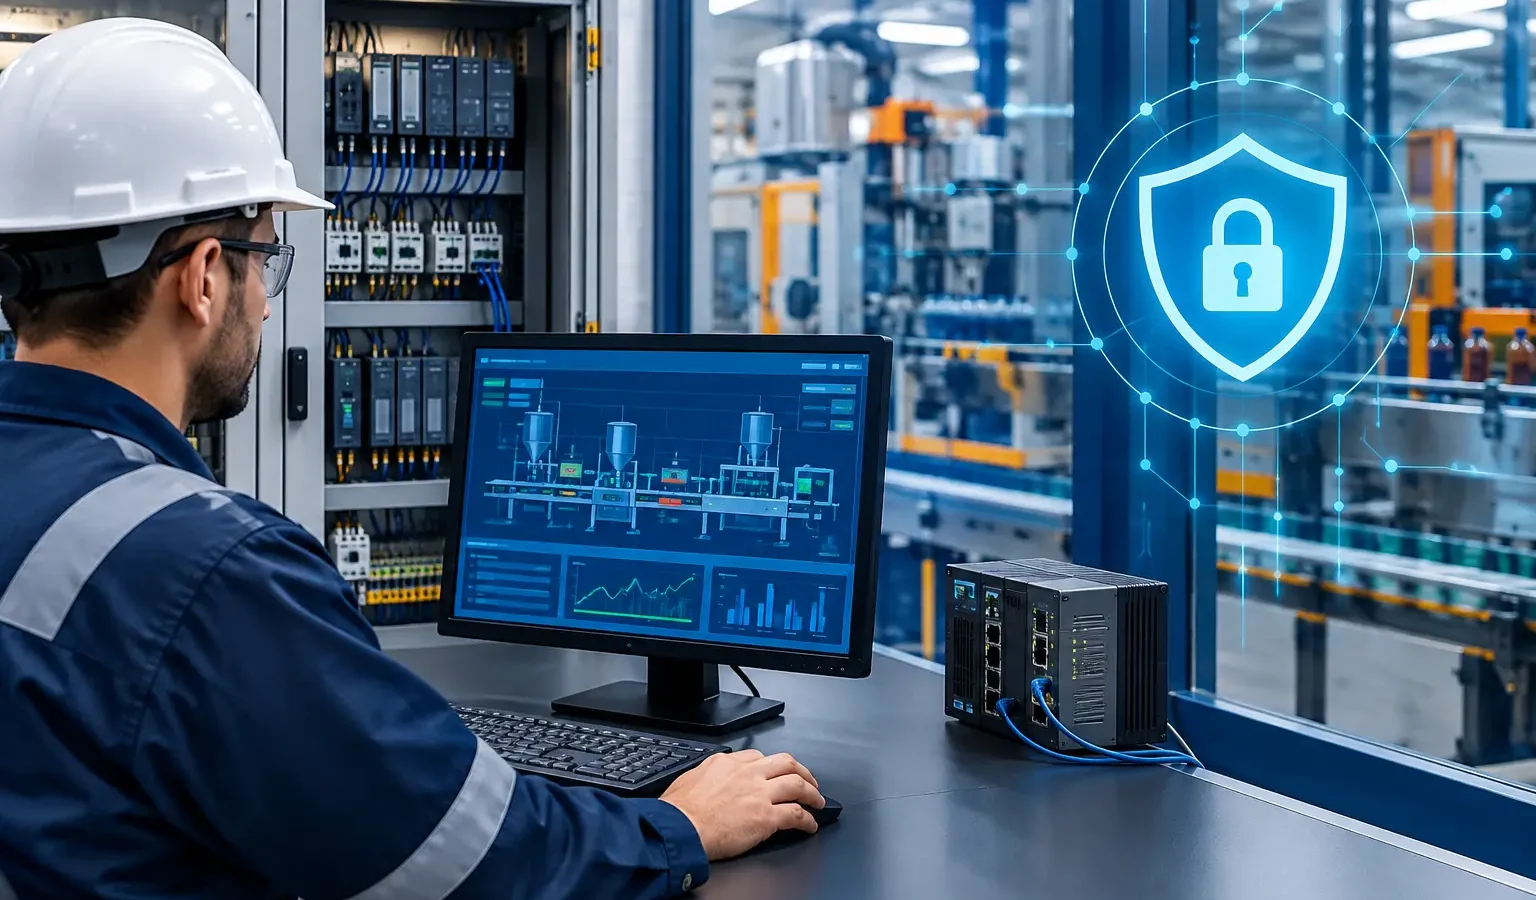
Uma estação supervisória indisponível durante a partida de uma linha, uma alteração não autorizada em uma tela de operação ou a perda de comunicação com um CLP podem gerar impactos que ultrapassam a área de TI. Em processos industriais, esses eventos afetam continuidade produtiva, rastreabilidade, tomada de decisão e, conforme a criticidade do processo, a segurança operacional. Por isso, o hardening de sistemas supervisórios deve ser tratado como uma frente de engenharia aplicada à realidade da planta, e não como uma simples configuração de computadores.
O supervisório concentra informações e comandos relevantes para a operação. Ele pode apresentar estados de equipamentos, alarmes, tendências, receitas, históricos e intertravamentos, além de permitir ações por meio de IHMs, estações de operação, servidores e acessos remotos. Quando essa camada é exposta a falhas, acessos indevidos ou recursos desnecessários, a superfície de risco cresce. O objetivo do hardening é reduzir essa exposição sem comprometer a disponibilidade e a funcionalidade exigidas pelo processo.
O que envolve o hardening de sistemas supervisórios
Hardening é o processo de estabelecer uma configuração controlada, mínima e verificável para ativos industriais. Em sistemas supervisórios, isso envolve servidores SCADA, estações de engenharia e operação, bancos de dados, gateways, redes industriais, equipamentos de acesso remoto e os mecanismos de comunicação com CLPs e demais dispositivos de campo.
A premissa é simples: todo recurso ativo deve ter justificativa operacional. Serviços do sistema operacional que não participam da aplicação, contas de usuário genéricas, portas liberadas sem necessidade, mídias removíveis sem controle e softwares instalados fora do padrão ampliam o número de caminhos que podem levar a uma indisponibilidade ou alteração indevida.
Na prática, porém, o trabalho não se resume a desabilitar funções. Sistemas industriais frequentemente operam com versões específicas, drivers antigos, protocolos proprietários e dependências definidas pelo fabricante. Uma atualização ou bloqueio aplicado sem análise pode interromper a comunicação entre o supervisório e o processo. Por esse motivo, a decisão técnica deve considerar arquitetura, criticidade, janela de manutenção, documentação disponível e plano de reversão.
Por que o supervisório exige uma abordagem diferente
Em um ambiente corporativo, reiniciar um computador para aplicar uma correção pode ter baixo impacto. Em uma planta de saneamento, cimento, siderurgia ou manufatura contínua, a mesma ação pode interferir em uma etapa produtiva, retirar visibilidade da operação ou dificultar a resposta a uma anomalia. A prioridade, portanto, não é apenas reduzir vulnerabilidades: é equilibrar segurança e disponibilidade.
Esse equilíbrio depende do papel de cada ativo. Uma estação de engenharia usada eventualmente para alterar lógica de controle exige controles diferentes de uma estação de operação disponível 24 horas. Um servidor de histórico pode tolerar determinada janela de atualização; já um servidor SCADA redundante demanda validação criteriosa dos mecanismos de failover antes de qualquer intervenção.
Também é necessário separar conceitualmente as redes corporativa e industrial. A integração entre elas pode ser necessária para relatórios, indicadores de produção, manutenção e gestão de ativos, mas precisa ocorrer por caminhos definidos, com regras de comunicação específicas. A conectividade ampla e sem segmentação transforma uma ocorrência em um ambiente em um risco potencial para o outro.
Contas, privilégios e rastreabilidade
O controle de acesso é um dos pontos mais relevantes. Usuários compartilhados dificultam identificar quem executou uma alteração, enquanto permissões excessivas aumentam o risco de comandos ou ajustes fora do procedimento. O desenho adequado considera perfis por função, privilégios mínimos, autenticação compatível com a arquitetura existente e registros que permitam auditoria.
Não se trata de retirar autonomia da operação. Trata-se de assegurar que cada profissional tenha os acessos necessários para sua atividade, sem expor funções críticas a usuários que não precisam delas. As contas de fornecedores e integradores também exigem regras claras, principalmente quando há suporte remoto ou intervenções programadas.
Gestão de atualizações e compatibilidade
Aplicar atualizações é necessário, mas não pode ser uma ação automática em ativos de automação. Antes de alterar sistema operacional, antivírus, drivers, firmware ou a própria plataforma supervisória, a equipe deve verificar compatibilidade com o fabricante, dependências da aplicação e efeitos sobre comunicação, licenças e redundância.
Uma política madura define quais atualizações serão avaliadas, como serão testadas, quem aprova a mudança e como será feita a reversão se o resultado não for o esperado. Quando possível, o teste em ambiente representativo reduz incertezas. Quando não há ambiente de homologação, a disciplina de inventário, backup validado e janela de manutenção se torna ainda mais importante.
Critérios práticos para priorizar o hardening
A priorização não deve começar por uma lista genérica de recomendações. Deve começar pela leitura do processo industrial. Quais ativos mantêm a planta em produção? Quais estações permitem alterar parâmetros críticos? Onde há acesso remoto? Qual é o impacto se a operação perder visualização, histórico ou comando?
Um diagnóstico técnico costuma avaliar a arquitetura de rede e automação, o inventário de hardware e software, as versões utilizadas, as rotas de comunicação, o modelo de contas, as cópias de segurança e as dependências de fornecedores. Essa análise permite classificar riscos e definir uma sequência de implantação que respeite as restrições de operação.
Em muitos projetos, os ganhos iniciais vêm da organização. Padronizar nomes de ativos, documentar endereçamento, identificar aplicações instaladas, remover contas sem responsável e estabelecer backups com restauração testada já melhora significativamente a capacidade de resposta da equipe. Sem esse nível de controle, medidas mais avançadas tendem a ser difíceis de manter ao longo do tempo.
Os controles normalmente avaliados incluem segmentação de redes, regras de firewall, bloqueio de portas e serviços não utilizados, proteção contra uso indevido de mídias removíveis, lista de aplicações autorizadas, políticas de senha e acesso, sincronismo de horário, registros de eventos e cópias de segurança. A seleção depende da plataforma e da criticidade. Aplicar todos os controles com a mesma intensidade em todos os ativos pode ser caro, desnecessário ou inviável para um sistema legado.
Backup não é apenas uma cópia de arquivo
Em sistemas supervisórios, um backup útil precisa contemplar mais do que a aplicação visual. Configurações de servidores, bancos de dados, projetos de IHM, bibliotecas, licenças, drivers, receitas, históricos e documentação de rede podem ser necessários para restaurar uma operação. Uma cópia incompleta pode prolongar uma parada justamente quando o tempo é mais crítico.
A questão central é a restauração. A equipe sabe onde estão os arquivos? Há procedimentos atualizados? As credenciais e mídias de instalação estão disponíveis? O backup foi testado em condição controlada? Essas perguntas distinguem uma rotina documental de uma capacidade real de recuperação.
O mesmo vale para alterações de engenharia. Mudanças em telas, tags, alarmes e parâmetros precisam de versionamento e registro de aprovação. Isso reduz erros, facilita a reversão e protege o conhecimento técnico da planta quando há troca de equipes ou fornecedores.
Como executar sem criar uma nova parada
Um projeto de hardening bem conduzido é gradual. Primeiro, mapeiam-se ativos e fluxos de comunicação. Depois, definem-se os controles prioritários, as responsabilidades, as janelas de intervenção e os critérios de aceite. Cada mudança relevante deve ser testada e acompanhada, especialmente quando atinge ativos legados ou processos contínuos.
A participação da operação e da manutenção é indispensável. São essas áreas que conhecem comportamentos de processo, alarmes críticos, contingências existentes e limitações de parada. A engenharia de automação transforma esse conhecimento em requisitos técnicos para a configuração de redes, servidores, estações e aplicações.
Também é recomendável estabelecer indicadores operacionais para acompanhar a evolução. Eventos de acesso, falhas de comunicação, tentativas de conexão indevida, sucesso de restaurações e aderência aos backups podem revelar se os controles estão funcionando. O objetivo não é gerar relatórios excessivos, mas criar visibilidade para corrigir desvios antes que se transformem em indisponibilidade.
Hardening como parte da modernização industrial
Em projetos de retrofit, migração de supervisório ou ampliação de planta, o hardening deve entrar na fase de concepção. Deixar essa definição para o final costuma elevar custos e impor restrições que poderiam ter sido evitadas com escolhas adequadas de arquitetura, segmentação e acesso.
Em instalações existentes, o caminho pode ser diferente. Nem sempre é viável substituir imediatamente uma plataforma antiga. Nesses casos, controles compensatórios, segmentação, restrição de acesso e procedimentos operacionais podem reduzir a exposição enquanto a modernização é planejada. A decisão correta depende do estado do sistema, do risco do processo e da disponibilidade de investimento e parada programada.
A Seabra Automação Industrial atua na análise, integração e modernização de sistemas elétricos e de controle com foco na continuidade operacional. Para avaliar o hardening de um supervisório, o ponto de partida é entender a planta como ela realmente opera, identificar dependências e definir intervenções executáveis com segurança técnica.
Se a sua operação precisa revisar acessos, rede industrial, backups ou a arquitetura de um sistema supervisório, solicite um diagnóstico técnico ou orçamento pelo WhatsApp. Uma avaliação bem direcionada transforma controles isolados em uma base confiável para operar, manter e evoluir o processo industrial.
Precisa aplicar isso na sua planta?
A equipe da SEABRA pode avaliar seu cenário e indicar o próximo passo técnico.
Falar com a equipe técnica